DarkSword: iPhone’ları Tehdit Eden Yeni Siber Silah ve Apple’ın Güvenlik Krizi
Mart 2026’nın ortasına gelindiğinde siber güvenlik dünyasında bir alarm sinyali yükseldi. Google Tehdit İstihbarat Grubu (GTIG), Lookout ve iVerify’ın ortak yürüttüğü araştırmanın bulguları kamuoyuyla paylaşıldı: iOS cihazlarını hedef alan, JavaScript tabanlı, son derece sofistike bir istismar aracı keşfedilmişti. Bu araç, kendi kaynak kodundan alınan iç referanslarla “DarkSword” olarak adlandırıldı ve kısa sürede hem teknik güvenlik çevreleri hem de ana akım medya için gündemin merkezine oturdu. Ama bu tehdidin gerçek ağırlığını kavrayabilmek için, yalnızca bir yazılım güvenlik açığıyla karşı karşıya olmadığımızı anlamak gerekiyor. DarkSword; jeopolitik motivasyonlar, ticari casus yazılım ekosistemi ve milyonlarca sıradan kullanıcıyı doğrudan etkileyen bir güvenlik paradigma değişiminin somut yansıması.
DarkSword Nedir ve Nasıl Çalışır?
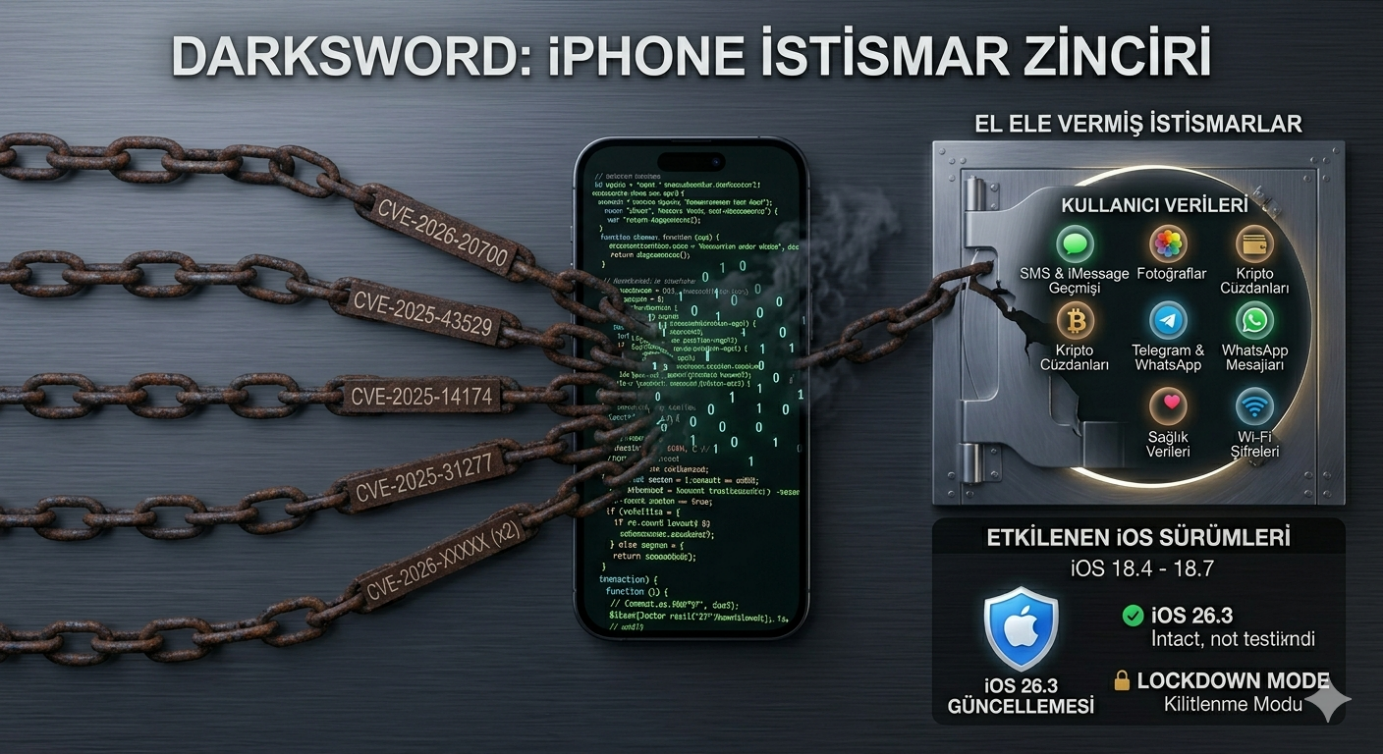
DarkSword, iOS 18.4 ile 18.7 sürümleri arasındaki iPhone’ları hedef alacak şekilde tasarlanmış, tam kapsamlı bir istismar zinciri ve JavaScript tabanlı bilgi hırsızlığı aracıdır. Araştırmacıların teknik terminolojisiyle ifade etmek gerekirse bu bir “exploit kit” — yani birden fazla güvenlik açığını arka arkaya zincirleme şeklinde kullanarak cihazda tam kontrol elde eden bir saldırı çerçevesi. Altı farklı güvenlik açığından yararlanan araç, üç ayrı yük (payload) konuşlandırıyor; bunlardan üçü sıfır-gün (zero-day) olarak istismar edildi: CVE-2026-20700, CVE-2025-43529 ve CVE-2025-14174.
Saldırının teknik akışı birkaç kritik aşamada gerçekleşiyor. Öldürme zinciri, Safari tarayıcısının bir web sayfasına gömülü kötü amaçlı iframe’le karşılaşmasıyla başlıyor; DarkSword önce WebContent sanal alanından (sandbox) çıkıyor, ardından WebGPU aracılığıyla mediaplaybackd sürecine enjekte oluyor ve buradan çekirdek (kernel) okuma/yazma erişimini ele geçirerek ayrıcalıklı süreçlere ulaşıyor. Bu, birden fazla sanallaştırma katmanını ardı ardına geçerek cihazın en derin sistemine sızmak anlamına geliyor; bir tür dijital tünel kazma operasyonu.
GTIG, DarkSword’un iki farklı JavaScriptCore açığını uzaktan kod yürütme için kullandığını belgeledi: iOS 18.6 öncesi sürümlerde CVE-2025-31277, iOS 18.6–18.7 sürümlerinde ise CVE-2025-43529 devreye giriyor. Her iki açık da CVE-2026-20700 ile doğrudan zincirleniyor; bu açık, dyld bileşenindeki bir kullanıcı-modu Pointer Authentication Code (PAC) bypass hatası ve rasgele kod yürütme için zorunlu bir köprü görevi görüyor.
Bütün bunların kullanıcı deneyimi açısından anlamı şu: savunmasız bir iPhone kullanıcısı kötü amaçlı bir web sitesini ziyaret ettiğinde, tek bir tıklamayla tüm istismar zinciri tamamlanıyor, cihaz komple ele geçiriliyor, çekirdek ayrıcalıkları elde ediliyor ve hassas veriler dışarıya sızdırılıyor. İndirme yapılmasına gerek yok, uygulama kurulumuna gerek yok, hatta bir reklama tıklamaya bile gerek yok — yalnızca doğru (ya da yanlış) web sitesine girmek yeterli.
“Hit-and-Run” Taktiği: Hızlı Saldır, İz Bırakma
DarkSword’u benzer tehditlerden ayıran belki de en dikkat çekici özellik, tasarımındaki acımasız verimliliği. Kalıcı gözetim ve veri toplamanın aksine “vur-kaç” (hit-and-run) yaklaşımını benimseyen araç, veri sızdırma tamamlandıktan sonra kendi izlerini silerek çıkıyor. Amaç, sistemde kalma süresini en aza indirmek ve hedef verileri mümkün olan en kısa sürede — saniyeler, en fazla birkaç dakika içinde — dışarıya taşımak.
Ghostblade’in topladığı veri listesi, aracın ne kadar kapsamlı düşünüldüğünü ortaya koyuyor. SMS ve iMessage geçmişi, Telegram ile WhatsApp yazışmaları, fotoğraf arşivi, sağlık verileri, konum kaydı, Wi-Fi şifresi ve sistem anahtar zinciri içerikleri bunların yalnızca bir kısmı. Kripto varlıklarsa ayrı bir ilgi alanı oluşturuyor; araç borsa uygulamalarını ve cüzdanları aktif olarak tarıyor. Bu hem anlık para transferi için hem de ileride daha büyük bir operasyona zemin hazırlamak amacıyla profilin çıkarılması açısından kullanılabilir.
Ghostblade kendi izlerini sildikten sonra kurbanların genellikle uzun süre bir şeylerin yanlış gittiğini fark edemiyor. Adli analizi son derece zorlaştıran bu özellik, güvenlik araştırmacılarının enfeksiyon sayısını doğru biçimde tespit etmesini neredeyse imkânsız kılıyor. Adli kaçınma mekanizması, sıradan bir siber suç aracının değil; iyi tasarlanmış, muhtemelen profesyonel destek almış bir operasyonun işareti.
 Arkasındaki Aktörler: Rusya, Ticari Casus Yazılım ve Yaygınlaşma Riski
DarkSword, şüpheli Rus casusluk aktörü UNC6353 ile ilişkilendiriliyor; bu grup daha önce Coruna istismar zincirini de kullanmıştı. UNC6353’ün tüm gözlemlenen saldırıları, “sulama yeri” (watering hole) tekniğiyle ele geçirilmiş Ukrayna web sitelerinin ziyaretçilerini hedef aldı. Hedef alınan siteler arasında Donbas bölgesindeki cephe haberciliği yapan bağımsız bir haber ajansı ve Vinnytsia’da faaliyet gösteren resmi bir idari temyiz mahkemesi web sitesi bulunuyor.
Ancak tehdit coğrafi olarak Ukrayna’yla sınırlı kalmadı. Kasım 2025’te GTIG, Türk ticari gözetim firması PARS Defense ile bağlantılı faaliyetleri tespit etti; DarkSword bu kampanyada Türkiye’deki kullanıcılara yönelik kullanıldı. Ocak 2026’da ise Malezya’da farklı bir PARS Defense müşterisiyle ilişkili ek faaliyet gözlemlendi. Suudi Arabistan’daki saldırılar ise sahte bir Snapchat benzeri site üzerinden gerçekleştirildi.
Bu tablo, DarkSword’un tek bir devlet aktörüne ait değil, piyasada birden fazla alıcıya hizmet eden ticari bir güvenlik açığı ekosistemi üzerinden dağıtıldığını gösteriyor. Araştırmacılar, iPhone güvenlik açıklarını kullanan bu tür araçların yeniden üretilmesi ya da elde edilmesinin eskiden yalnızca iyi finanse edilmiş devlet müşterileriyle sınırlı olduğuna dikkat çekiyor — artık durum farklı. Lookout araştırmacıları, DarkSword geliştiricilerinin kullandıkları JavaScript kodunu sunucuda şifrelenmemiş bıraktığını belirtiyor; bu da düşük seviyeli siber suçluların bile aracı kopyalayarak daha geniş hedef kitlelere karşı kullanabileceği anlamına geliyor.
Bu açık kaynak yapısını araştırmacılar ciddi bir ihmalin kanıtı olarak yorumluyor. Lookout’un küresel mobil tehdit istihbaratı direktörü Justin Albrecht, Axios’a verdiği röportajda “DarkSword dosya alıcısı” gibi açık etiketlerin bırakılmış olmasının profesyonel bir operasyon anlayışıyla bağdaşmadığına vurgu yaptı. Hem Coruna hem de DarkSword’un LLM (büyük dil modeli) yardımıyla geliştirildiğine dair işaretler taşıdığı da araştırmacıların dikkatini çekti; bu durum özellikle DarkSword için belirgin, zira kodun işlevselliğini açıklayan birden fazla yorum satırı içeriyor.
Kaç Kullanıcı Risk Altında?
iVerify’ın tahminlerine göre iOS 18.4–18.7 aralığında kalan cihaz sayısı 270 milyona yaklaşıyor. Kâğıt üzerinde otomatik güncelleme mekanizması bu sorunu büyük ölçüde çözmüş gibi görünse de gerçek farklı: Güncellemeyi defalarca erteleyen, erişim kısıtlaması yaşayan ya da eski donanım nedeniyle güncel sürümü alamayan çok sayıda kullanıcı hâlâ açık pencerede duruyor. Bu kitleyi “teknik olmayan kullanıcılar” olarak etiketlemek kolay ama yanıltıcı; aralarında kurum çalışanları, gazeteciler, kamu görevlileri de var.
Apple, açıkların tamamının kapatıldığını doğruladı. Daha eski donanımlar için ayrı bir paket hazırlandı: iOS 15.8.7, iPadOS 15.8.7, iOS 16.7.15 ve iPadOS 16.7.15. Google’ın bağımsız değerlendirmesi ise açıkların büyük çoğunluğunun iOS 26.3’ten önce de yamandığını gösteriyor; ancak DarkSword zincirinin tamamı için iOS 26.3 kritik eşik noktası.
DarkSword ile Coruna’yı yan yana koyduğunuzda ilginç bir örüntü beliriyor. Coruna nispeten eski iOS sürümlerinde gezinirken DarkSword 18.4’ten 18.7’ye uzanan, çok daha güncel bir pencereyi kapsıyor. Saldırı araçlarının Apple’ın yayın takvimine bu kadar hızlı uyum sağlaması, bunların reaktif değil proaktif biçimde geliştirildiğine işaret ediyor; yani güncelleme çıkmadan önce açık aranıyor, güncelleme geldikten sonra değil.
Apple’ın Yanıtı ve Kullanıcılar İçin Pratik Adımlar
Apple sözcüsü Sarah O’Rourke açıklamasında “Yazılımı güncel tutmak, Apple cihazlarının yüksek güvenliğini sürdürmek için kullanıcıların yapabileceği en önemli tek şeydir” dedi. Şirket kurumsal açıklamanın ötesine de geçerek tespit edilen kötü amaçlı URL’leri Safari’de engellemeye başladı ve web tabanlı saldırılara karşı yeni bir destek sayfası yayımladı.
Güncelleme tavsiyesi net: iOS 18.7.6 ya da iOS 26.3.1, zincirdeki tüm açıkları kapatıyor. Yüksek risk profili taşıyan kullanıcılar için — gazeteci, araştırmacı, kurum çalışanı — Kilitlenme Modu (Lockdown Mode) ek bir katman sunuyor, ancak bu modun kullanışlılık üzerindeki bedeli göz ardı edilemez; bazı web özellikleri, mesajlaşma işlevleri ve uygulama entegrasyonları kısıtlanıyor. Araştırmacıların bulgularına göre Kilitlenme Modu, DarkSword istismarının yalnızca bir bölümünü engelliyor; Coruna ise Lockdown Mode etkin olduğunda süreci tamamen sonlandıracak şekilde tasarlanmış. Bu teknik nüans önemli: Kilitlenme Modu evrensel bir kalkan değil, riskin belirli bir kısmını azaltan ek bir güvenlik katmanı.
Coruna ile Karşılaştırma: İki Tehdit, Tek Ekosistem
DarkSword, tek başına değerlendirilmemelidir; zira yaklaşık iki hafta önce kamuoyuna duyurulan Coruna ile birlikte ele alındığında ortaya çok daha endişe verici bir tablo çıkıyor. Coruna beş tam iOS istismar zinciri ve toplam 23 açık içerirken, DarkSword altı güvenlik açığını birbirine bağlayarak uzaktan kod yürütme ve yük konuşlandırma gerçekleştiriyor; her iki araç da kripto para birimlerini ve kişisel verileri çalabiliyor.
Her iki araçta da çeşitli aktörlerin kullanımı, farklı coğrafya ve motivasyonlardaki gruplar arasında istismar araçlarının yayılmasının süregelen riskini gözler önüne seriyor. Artık devlet destekli aktörlerle ticari casus yazılım şirketleri ve siber suç örgütleri aynı araç havuzundan yararlanıyor. Bu, tehdidin niteliğini kökten değiştiriyor: eskiden yüksek profilli bireyleri hedef alan devlet operasyonlarından söz edilirdi; bugün ise her iPhone kullanıcısı potansiyel hedef konumuna geliyor.
Sonuç Değerlendirmesi: Güvenlik Güncellemesi Artık Lüks Değil
DarkSword vakası, mobil güvenlik anlayışını yeniden şekillendirmesi gereken birkaç önemli dersi gün yüzüne çıkarıyor. Sıfır-gün açıklarını çok sayıda zincir halinde bir araya getirebilen sofistike araçlar artık yalnızca devlet casusluğunda değil, finansal amaçlı suç operasyonlarında da kullanılıyor. Ticari casus yazılım satıcılarına yönelik yatırımlardaki büyük artışla birlikte, mobil istismar araçları gerçek anlamda bollaştı.
Güncelleme ihmalinin maliyeti artık teorik değil, somut. NYU Siber Güvenlik Merkezi’nden Prof. Damon McCoy bu durumu açık ifadelerle ortaya koydu: iOS’un güncel olmayan sürümlerini kullanan çok sayıda insan var ve bu insanlar son derece savunmasız durumda. Güncelleme yapmak, kullanıcının kontrolündeki tek etkili savunma mekanizması olmayı sürdürüyor. DarkSword, iPhone’ların güvenli olduğu algısına yönelik ciddi bir meydan okumayı temsil ediyor; Apple’ın çok katmanlı güvenlik mimarisi son derece zorlu bir engel olmayı sürdürüyor, ancak hiçbir sistem mutlak değil. Düzeltme döngüsü ile açık keşfi arasındaki zaman penceresinde yaşanan yarış, sektörün tekrar tekrar yüzleşmek zorunda kalacağı yapısal bir gerilime işaret ediyor; cihazı güncel tutmak, o pencereyi daraltmanın en anlamlı yolu olarak kalıyor.